マスターカードのメールは本物?2026年最新の詐欺見分け方と対策
「【重要】Mastercardのご利用確認」「アカウントが一時停止されました」といった緊迫した件名のメールが突然スマートフォンに届き、思わず背筋が凍りついた経験を持つ人は少なくないはずです。ネットショッピングの決済やサブスクリプションの引き落としで日常的に利用するクレジットカードだからこそ、「停止」「不正利用」という文字を目にすると、焦りから確認ボタンを押してしまいがちになります。
しかし、その焦りこそが詐欺グループの最大の狙いです。手口が高度に組織化された現在、文面の日本語の不自然さだけで偽物を見破ることは極めて困難になりました。本記事では、手元に届いたメールが本物か詐欺かを瞬時に判定するための決定的な基準と、万が一騙されそうになった際の回避手順を分かりやすく解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:国際ブランドとしてのMastercardが、個人のカード会員へ直接「利用停止」や「口座確認」をメールで連絡することは構造上原則あり得ません。
- 要点2:送信元メールアドレスの確認やMastercard公式ドメインとの照合を行えば、偽装メールの9割以上は即座に見破ることが可能です。
- 要点3:本文内のリンクは絶対に開かず、カード裏面に記載されたカード会社問い合わせ窓口や専用アプリから直接状況を確認するのが最も安全です。
【結論】マスターカードから直接メールが届くことは原則ない?詐欺を見抜く最大の盲点
見分け方の具体的な技術論に入る前に、すべての利用者が把握しておくべきクレジットカード業界の基本的な構造があります。それは、「Mastercard(マスターカード)という国際ブランド本部が、個々の一般会員に直接メールを送ることは原則としてない」という事実です。
日本国内で流通しているマスターカードブランドのカードは、楽天カード、三井住友カード、三菱UFJニコス、クレディセゾンといったカード発行会社(イシュア)がそれぞれ審査・発行および会員管理を行っています。会員のメールアドレスや利用明細を把握・管理しているのはこれらの発行会社であり、国際決済ネットワークを提供する米Mastercard本社や日本支社ではありません。
したがって、送信者名が単に「Mastercard」や「マスターカード事務局」となっており、あなたが契約しているカード発行会社の名前が一切記載されていないメールは、その時点でマスターカードフィッシングメールであるとほぼ断定できます。この基本原則を頭に入れておくだけで、大半の詐欺メールに惑わされるリスクを遮断できます。
【決定版】送信元メールアドレスと公式ドメインの確認方法|本物と偽物の見分け方
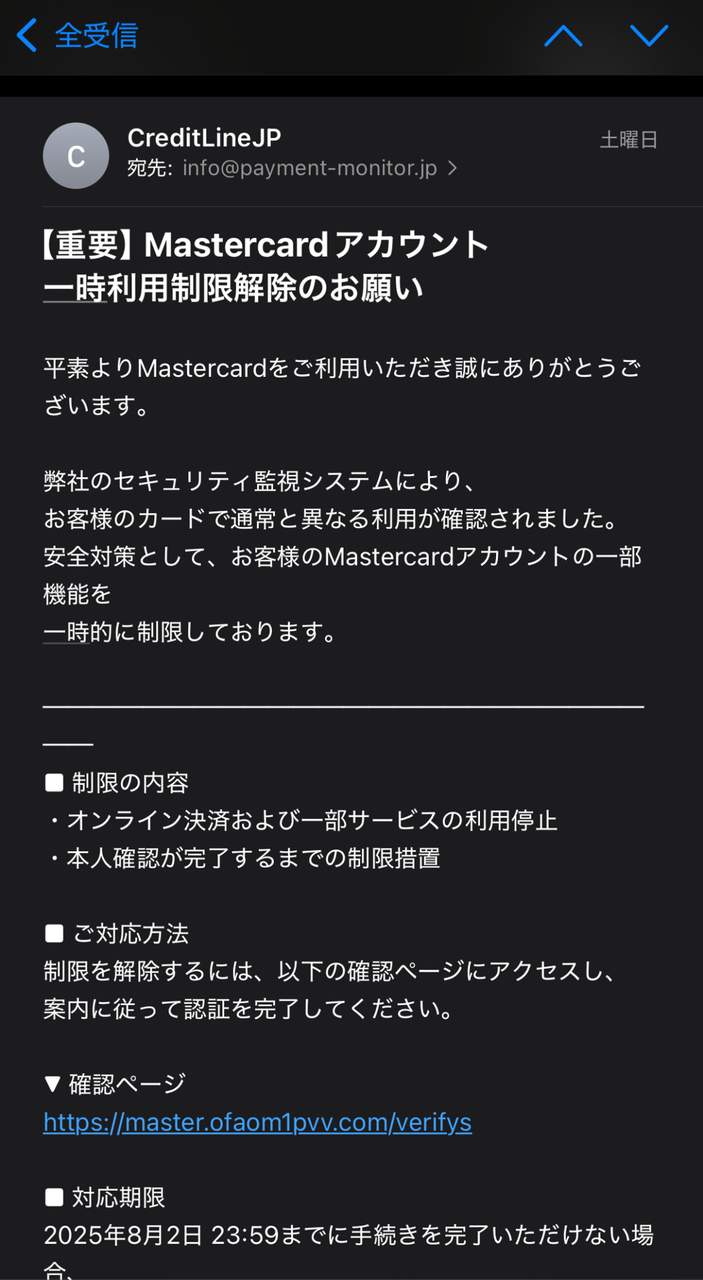
詐欺グループはメールの表示名(差出人名)を「Mastercard Support」「マスターカード本人確認窓口」などに偽装して配信しています。メールアプリの一覧画面に表示される名前を鵜呑みにせず、送信元メールアドレスの確認を必ず実施してください。
差出人の名前をタップまたはクリックすると、実際にそのメールを送信してきたメールアドレス(ヘッダーのアドレス)が表示されます。ここで確認すべきなのが、Mastercard公式ドメインである「@mastercard.com」や「@mastercard.co.jp」と完全に一致しているかどうかです。
近年の詐欺メールでは、公式ドメインに一文字だけ別の英字を混ぜたり、ハイフンを追加したりする巧妙な手口が横行しています。例えば「@master-card-security.jp」や「@mastercard-notice.com」といった、一見すると本物のように思える偽ドメインを取得して配信するケースです。また、送信元表示を完全に公式アドレスへ偽装する「なりすまし送信」もありますが、主要なメールサービス(GmailやYahoo!メールなど)では認証技術(SPF/DKIM/DMARC)により、認証に失敗したメールには警告アイコンが表示されるか、自動的に迷惑メールフォルダへ隔離されます。
「緊急アカウント停止」に要注意!最新の詐欺手口と本文の違和感
現在出回っている詐欺メールの中で最も多いのが、緊急アカウント停止偽メールと呼ばれるパターンです。「第三者による不正ログインを検知したためカードの利用を一時保留しています」「24時間以内に認証を完了しない場合、カードが無効化されます」といった文言で受取人をパニックに陥れ、冷静な判断力を奪おうとします。
最新の詐欺手口と対策を検証すると、生成AIの悪用により、かつてのような「おかしな日本語」や「不自然なフォント」は激減しています。ビジネス文書として極めて洗練された文面で届くため、文章の違和感だけで偽物と見抜くのは非常に危険です。その代わり、文面には以下のような心理誘導の共通パターンが存在します。
まず、「至急」「24時間以内」「利用停止」といった極端なタイムリミットの設定です。正規の金融機関が、わずか数時間の手続き遅れを理由に即座にカードを強制解約することは通常ありません。また、本文内に「あなたのお名前(フルネーム)」が正しく記載されているかも重要なチェックポイントです。本物のカード会社からの重要通知であれば、会員登録された氏名が冒頭に明記されます。「Mastercardをご利用のお客様」「大切なお客様」といった不特定多数向けの曖昧な呼びかけになっているメールは、詐欺の決定的な証拠となります。
偽サイトの見分け方と「Mastercard Identity Check」を悪用した手口の罠
メール内のリンクを誤ってクリックすると、本物と寸分違わぬデザインの偽サイト(フィッシングサイト)へ誘導されます。ロゴマークはもちろん、コピーライト表記やセキュリティ認証マークまで本物のWebサイトから丸ごとコピーして作られているため、画面の見た目だけで偽サイトの見分け方を見出すのは困難です。
ここでの判断基準は、ブラウザのアドレスバーに表示されているURL(ドメイン名)しかありません。URLの先頭が公式の正規ドメインと完全に一致しているかを必ず確認してください。さらに近年は、オンラインショッピングの本人認証サービスであるMastercard Identity Check(旧3Dセキュア)の画面を偽装する悪質な手口が急増しています。
この手口では、カード番号や有効期限、セキュリティコード(CVV)だけでなく、ワンタイムパスワード(SMSで届く認証コード)までリアルタイムで盗み取ろうとします。偽サイト上で利用者がワンタイムパスワードを入力した瞬間、裏で待機している詐欺グループが本物のECサイトでクレジットカード番号不正利用を完了させてしまう仕組みです。「画面がMastercard公式の認証画面に似ているから安心」と思い込むのは極めて危険です。
SMSスミッシングの手口と被害を防ぐためのセキュリティ設定
電子メールだけでなく、スマートフォンの電話番号宛てに届くSMSスミッシング手口も急速に拡大しています。「【Mastercard】異常な支払いを検出しました。ご確認はこちら」といった短いメッセージとともに、不審な短縮URL(bit.lyなど)や英数字の羅列リンクが送りつけられます。
SMSはメールと異なり、差出人アドレスのヘッダー情報を細かく確認することが難しいため、開封率やリンク踏下率が高くなる傾向にあります。携帯キャリアの迷惑メッセージブロック機能を有効にしておくことはもちろん、「SMSに記載されたURLからは絶対にログインしない」という鉄則を徹底してください。
カード会社からの正当な連絡であるかを確認したい場合は、メッセージ内のURLをタップするのではなく、スマートフォンのブックマークに登録してある正規の会員ページや、各カード会社の公式スマートフォンアプリを直接起動して通知欄を確認する習慣を身につけることが最善の防衛策です。
不審メールを開いてしまった時の対処法と相談窓口
もし届いたメールを開いてしまった場合、どう行動すべきでしょうか。状況に応じた不審メールを開いてしまった時の対処法を段階別に整理します。
単にメールを開封して本文を読んだだけであれば、現代のメールソフトの環境では直ちにマルウェアへ感染したり情報が盗まれたりする可能性は極めて低いです。慌てずにメールを削除、または迷惑メールフォルダへ移動してください。ただし、本文中のリンクをクリックして偽サイトへアクセスしてしまった場合は、ブラウザを速やかに閉じ、閲覧履歴やキャッシュを削除することをお勧めします。
最も危険なのは、「偽サイト上でカード番号、暗証番号、セキュリティコード、個人情報を入力して送信してしまった」ケースです。この場合は一刻の猶予もありません。直ちに以下の手順を実行してください。
手持ちのクレジットカード裏面に記載されているカード会社問い合わせ窓口へ電話をかけ、フィッシング詐欺に遭った旨を伝えてカードの利用停止と再発行手続きを依頼します。主要なカード会社は盗難・紛失デスクを24時間年中無休で稼働させています。速やかに停止措置を取れば、不正利用された金額について補償が受けられる可能性が高くなります。
また、二次被害の防止や今後の注意喚起のため、警察庁のサイバー犯罪相談窓口や、総務省・消費者庁が管轄する迷惑メール相談センター(日本データ通信協会)へ該当メールの情報を転送・通報することも有効な手段となります。
【マスターカード メール 本物 見分け方】に関するよくある質問(FAQ)
Q1:自分が持っているカードがマスターカードかどうか忘れてしまいました。どこを見れば分かりますか?
A1:お手持ちのプラスチックカードの表面または裏面を確認してください。赤と黄色の円が重なったMastercardのブランドロゴが印刷されていればマスターカードブランドです。また、請求明細書やカード発行会社の公式アプリのトップ画面でも確認可能です。
Q2:メールの差出人アドレスが本物の「@mastercard.com」になっていました。これは100%安全ですか?
A2:いいえ、安全とは言い切れません。送信元アドレスを偽装する「なりすましメール」の可能性があります。本文にあなたのフルネームが記載されているか、不自然なリンク先URLになっていないかを精査し、少しでも違和感がある場合はメール内のリンクを踏まず、公式アプリや検索経由でマイページにアクセスしてください。
Q3:怪しいメールのリンク先でカード番号を入力してしまいましたが、まだ不正利用の明細は上がっていません。カードは止めなくても大丈夫ですか?
A3:直ちにカード会社へ連絡して停止してください。詐欺グループは盗み取った情報を数日〜数週間寝かせてから利用したり、海外の不正決済ネットワークへ転売したりすることがあります。「明細に不審な履歴がないから」と放置すると、後日高額な被害に遭う危険性があります。
まとめ:被害ゼロを維持するための心構えと日頃の防犯アクション
手口が巧妙化する現代において、「自分だけは騙されない」という過信は禁物です。Mastercardを騙るメールに遭遇した際は、まず「国際ブランド本部から個人宛てに重要メールが直接来ることはない」という原則を思い出してください。
カードの利用状況や不正利用の検知に関する正式な通知は、必ず契約先のカード発行会社から届きます。メールやSMSにどれほど切迫した文言が並んでいても、本文中のリンクには触れず、公式アプリやブックマークから確認する防犯習慣を日常化させることが、大切な資産を守る最も確実な防壁となります。 (出典: マスターカード メール 本物 見分け方(Yahoo!ニュース))


Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。
